Configurer un compte de service nFlow sans rôle administrateur
nBold automatise la collaboration : les équipes et les canaux sont créés, et les actions de cycle de vie exécutées, dès qu’un processus métier le nécessite, sans configuration manuelle à chaque étape. Cela suppose que l’automatisation s’appuie sur une identité fiable — chaque création d’équipe, ajout de canal ou d’onglet et action exécutée par nFlow doit s’effectuer au nom d’un compte, et lorsque ce compte dépend des identifiants personnels d’un administrateur, toute la chaîne peut cesser de fonctionner silencieusement le jour où cet administrateur change de rôle ou perd sa licence. nFlow vous permet désormais de définir cette identité vous-même, en une seule connexion Microsoft, sans rôle administrateur requis pour le compte utilisé. Vous pouvez ainsi renouveler la connexion en un clic et éviter qu’elle ne devienne un point de défaillance difficile à repérer.
Nouveautés
Les paramètres nFlow disposent désormais d’une page dédiée Service Account (compte de service). Cette page vous permet de :
- consulter le compte de service actuel (le cas échéant), son nom principal d’utilisateur (UPN), la date de sa dernière mise à jour et son statut de renouvellement.
- connecter ou remplacer le compte de service via une simple connexion Microsoft 365 — aucun rôle administrateur requis pour cet utilisateur.
- mettre à jour les autorisations ou supprimer le compte de service, depuis le même écran.
Comment ça fonctionne
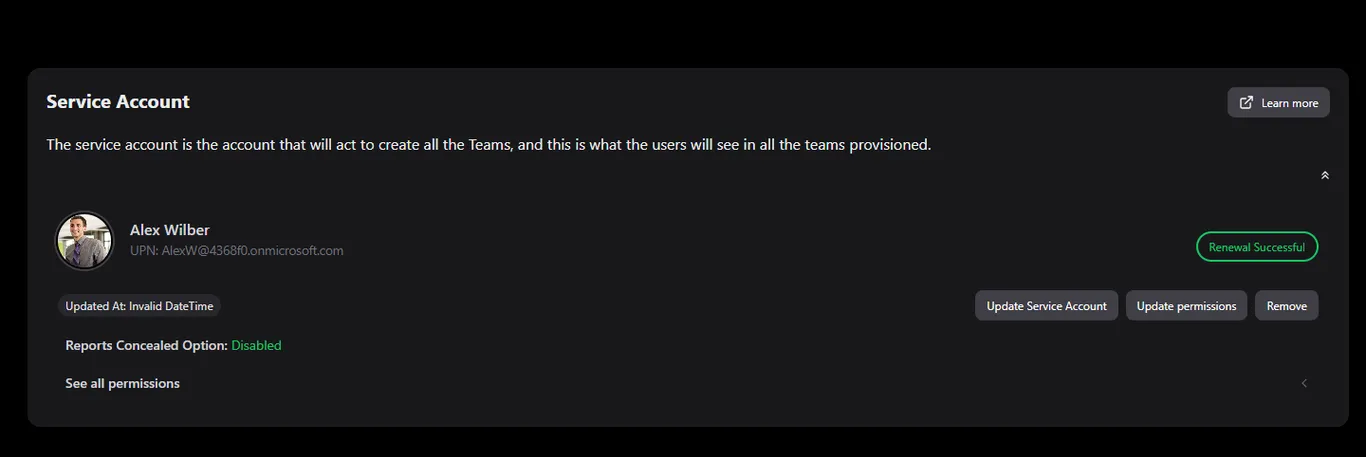
- Dans nFlow, allez dans Settings → Service Account. La page affiche le compte actuel (le cas échéant), son UPN, l’heure de la dernière mise à jour, son statut de renouvellement et trois actions : Update Service Account (mettre à jour le compte de service), Update permissions (mettre à jour les autorisations) et Remove (supprimer).
- Cliquez sur Update Service Account pour démarrer la connexion. Vous êtes redirigé vers une page de connexion Microsoft standard.
-
Connectez-vous avec l’utilisateur Microsoft 365 que vous souhaitez utiliser comme compte de service. Cet utilisateur doit disposer d’une licence Microsoft 365 valide et d’un accès à Teams et SharePoint — mais n’a pas besoin d’être administrateur.
-
Une fois l’authentification réussie, la section Service Account se met à jour pour afficher la photo de l’utilisateur, son UPN et le statut Renewal Successful (renouvellement réussi), ainsi que les autorisations dont cet utilisateur a hérité automatiquement.
À partir de là, nFlow utilise ce compte pour créer des équipes et des canaux, ajouter des applications ou des onglets, et exécuter les étapes de cycle de vie de vos flows nBold — sans configuration supplémentaire.
Pourquoi c’est important
La fiabilité de la création automatisée dépend de celle du compte utilisé. Un compte de service lié aux identifiants personnels d’un administrateur cesse de fonctionner dès que cet administrateur change de rôle, perd sa licence ou quitte l’entreprise — et les flows échouent sans alerte apparente jusqu’à ce que quelqu’un s’en aperçoive. La connexion Microsoft en libre-service permet à tout utilisateur autorisé de configurer ou de renouveler le compte en quelques minutes. Le statut de renouvellement reste visible, ce qui aide à maintenir le fonctionnement des automatisations et à éviter les interruptions difficiles à repérer.
Pour aller plus loin
Découvrez comment cette identité s’intègre dans la création d’espaces de collaboration déclenchée par le CRM sur notre plateforme et dans Du CRM à l’exécution dans Teams. Envie d’une démonstration dans votre environnement Microsoft 365 ? Réservez une démo.